Un dirigeant de TPE ou de PME qui a besoin d’un nouvel outil numérique a presque toujours le même réflexe : chercher un abonnement SaaS. Stockage de fichiers, gestion documentaire, mots de passe partagés, base de connaissance interne – chaque besoin trouve sa solution à 5, 10 ou 15 € par mois. Prise individuellement, chaque dépense semble raisonnable. Additionnées sur une année, et multipliées par le nombre d’outils qu’une petite structure finit par accumuler, elles représentent un budget qui ne dit pas son nom.
Il existe une autre approche, moins naturelle mais souvent plus pertinente : avant d’ajouter un service, se demander si la fonctionnalité recherchée justifie vraiment de faire sortir des données de l’entreprise. Il ne s’agit pas de remplacer un ou deux abonnements isolés, mais de repenser l’exposition des données sensibles, et, plus globalement, de tout ce qui n’a pas de raison de sortir de l’entreprise. Le stockage de documents internes, une base de notes partagée, la bureautique du quotidien : ces usages ne nécessitent pas toujours Dropbox, Notion ou Office 365 – une infrastructure que vous maîtrisez de bout en bout peut couvrir le même besoin, selon les usages réels de votre équipe.
Ce qui n’a pas à sortir de vos locaux
Une partie importante des données qu’une entreprise manipule au quotidien n’a, par nature, pas vocation à être hébergée à l’extérieur. Documents comptables, contrats, dossiers RH, pièces juridiques, échanges internes à la direction : ces informations sont consultées exclusivement par des personnes physiquement présentes dans l’entreprise, ou qui pourraient l’être.
Pour ce type de données, héberger sur un serveur interne, derrière un pare-feu, présente plusieurs avantages concrets :
- Une surface d’exposition réduite. Aucun fournisseur cloud à auditer, aucun sous-traitant supplémentaire à déclarer dans un registre de traitement RGPD, aucune dépendance à la politique de sécurité d’un tiers.
- Une continuité qui ne dépend pas d’internet. Une coupure de la connexion internet n’empêche pas d’accéder aux documents depuis le réseau local : la box continue de gérer le réseau interne et le wifi, seule la sortie vers l’extérieur est coupée. Un service cloud ou SaaS, lui, devient inaccessible dans cette situation, puisqu’il exige une connexion sortante permanente. Seule une panne matérielle de la box elle-même (donc du wifi qu’elle diffuse) peut bloquer l’accès local – un cas de figure différent, et plus rare, qu’une simple coupure internet.
- Une maîtrise complète du cycle de vie de la donnée. Pas de clause contractuelle à surveiller, pas de risque de changement de conditions d’usage, pas de dépendance à la pérennité commerciale d’un éditeur SaaS.
- Une politique de sécurité qui se prouve. En cas de contrôle ou d’audit, un serveur local avec un pare-feu configuré est un dispositif tangible – une donnée « dans le cloud » reste souvent une boîte noire pour le dirigeant qui l’a souscrite.
« Mais je dois pouvoir y accéder de partout »
C’est l’objection immédiate, et elle est légitime : un dirigeant veut pouvoir relire un document un dimanche après-midi, une comptable veut avancer un dossier en télétravail. L’idée d’un serveur local évoque à tort l’idée d’un accès en présentiel.
La réponse tient en un mot : le VPN. Avec un outil comme WireGuard, configuré une fois, l’accès depuis l’extérieur devient strictement identique à un accès depuis le bureau – à la différence près qu’il passe par une connexion chiffrée de bout en bout vers votre propre serveur, et non par l’infrastructure d’un prestataire tiers. Ce n’est donc pas un choix entre « accessible partout » (le cloud public) et « enfermé sur place » (le serveur local) : c’est un choix entre « accessible partout par n’importe quel compte autorisé sur un service tiers » et « accessible partout, mais uniquement par vous et vos accès, sur votre propre infrastructure ».
La configuration de cet accès distant est technique – c’est précisément le type de mise en place qui justifie un accompagnement plutôt qu’un bricolage en interne. Un point à vérifier en amont : le confort d’accès à distance dépend directement du débit montant de la connexion internet des locaux. Une fibre est largement suffisante ; une petite connexion ADSL avec plusieurs salariés connectés simultanément en télétravail peut dégrader l’expérience.
Ce que l’on peut raisonnablement héberger soi-même
Le cloud n’est pas une mauvaise solution en soi. Il répond bien à certains besoins précis : collaboration avec des partenaires externes, logiciels métiers proposés uniquement en SaaS, services nécessitant une disponibilité mondiale. Le problème apparaît quand cette logique est appliquée par défaut, y compris à des données qui ne quittent jamais l’entreprise. Dans ce cas, l’abonnement devient un réflexe plus qu’une nécessité.
Il ne s’agit pas de tout auto-héberger. La visioconférence avec des interlocuteurs extérieurs perd une bonne partie de son intérêt en hébergement local pur : dès qu’un client ou un partenaire doit y accéder, il faut exposer le service sur internet, ce qui annule l’argument de départ et exige une vigilance de sécurité que peu de petites structures peuvent assurer seules.
En revanche, pour les usages internes à l’entreprise, une combinaison d’outils open source, éprouvés et sans coût de licence, couvre l’essentiel des besoins :
- Sync-in, une solution française et open source, pour le stockage de fichiers, le partage et l’édition bureautique collaborative – l’équivalent d’un Drive et d’une suite Office, hébergés chez vous, avec une gestion fine des accès par espace, équipe ou invité externe.
- Paperless-ngx, pour la gestion documentaire avec reconnaissance optique de caractères (OCR) automatique. Sync-in retrouve le texte déjà présent dans un fichier – un PDF natif, un document Office – mais ne lit pas le contenu d’un document scanné sans couche texte. Paperless-ngx comble précisément ce manque : une facture ou un contrat passé au scanner devient immédiatement cherchable en texte intégral, sans intervention manuelle. C’est souvent l’outil le plus utile au quotidien pour une fonction comptable ou administrative qui manipule beaucoup de papier.
- Vaultwarden, un gestionnaire de mots de passe partagé pour l’équipe. Le point faible numéro un des petites structures reste trop souvent un fichier Excel de mots de passe ou des post-it – un sujet directement lié à vos obligations RGPD.
- Mattermost, une messagerie collaborative réservée aux échanges internes, accessible uniquement par vos comptes authentifiés, où que vous soyez. Elle offre les principales fonctionnalités de Slack, Discord ou Microsoft Teams sans dépendre d’un service tiers.
- Outline, pour une base de connaissance interne collaborative – procédures, comptes rendus, documentation qui autrement finit dispersée dans des e-mails ou dans la mémoire d’une seule personne.
Il n’existe pas d’équivalent self-hosted qui reproduise à l’identique un outil comme Notion dans son ensemble – édition, wiki, bases de données relationnelles, kanban, IA, le tout dans un seul produit gratuit. Ce n’est d’ailleurs pas ce qu’on cherche à faire ici. Notion, dans l’usage réel d’une TPE ou d’une PME, sert presque toujours à une chose précise : centraliser des notes, des procédures et de la documentation que plusieurs personnes consultent et modifient. C’est cette fonction-là qu’Outline remplace, pas le produit Notion dans sa totalité. Chercher un outil unique qui couvrirait tous les usages de Notion mènerait immanquablement vers une version gratuite bridée sur les fonctions avancées – c’est la logique commerciale de tous les concurrents open source de Notion, sans exception. Mieux vaut un outil dédié et complet pour chaque besoin réel plutôt qu’un outil universel dont la version gratuite finit toujours par montrer ses limites.
Le bénéfice économique
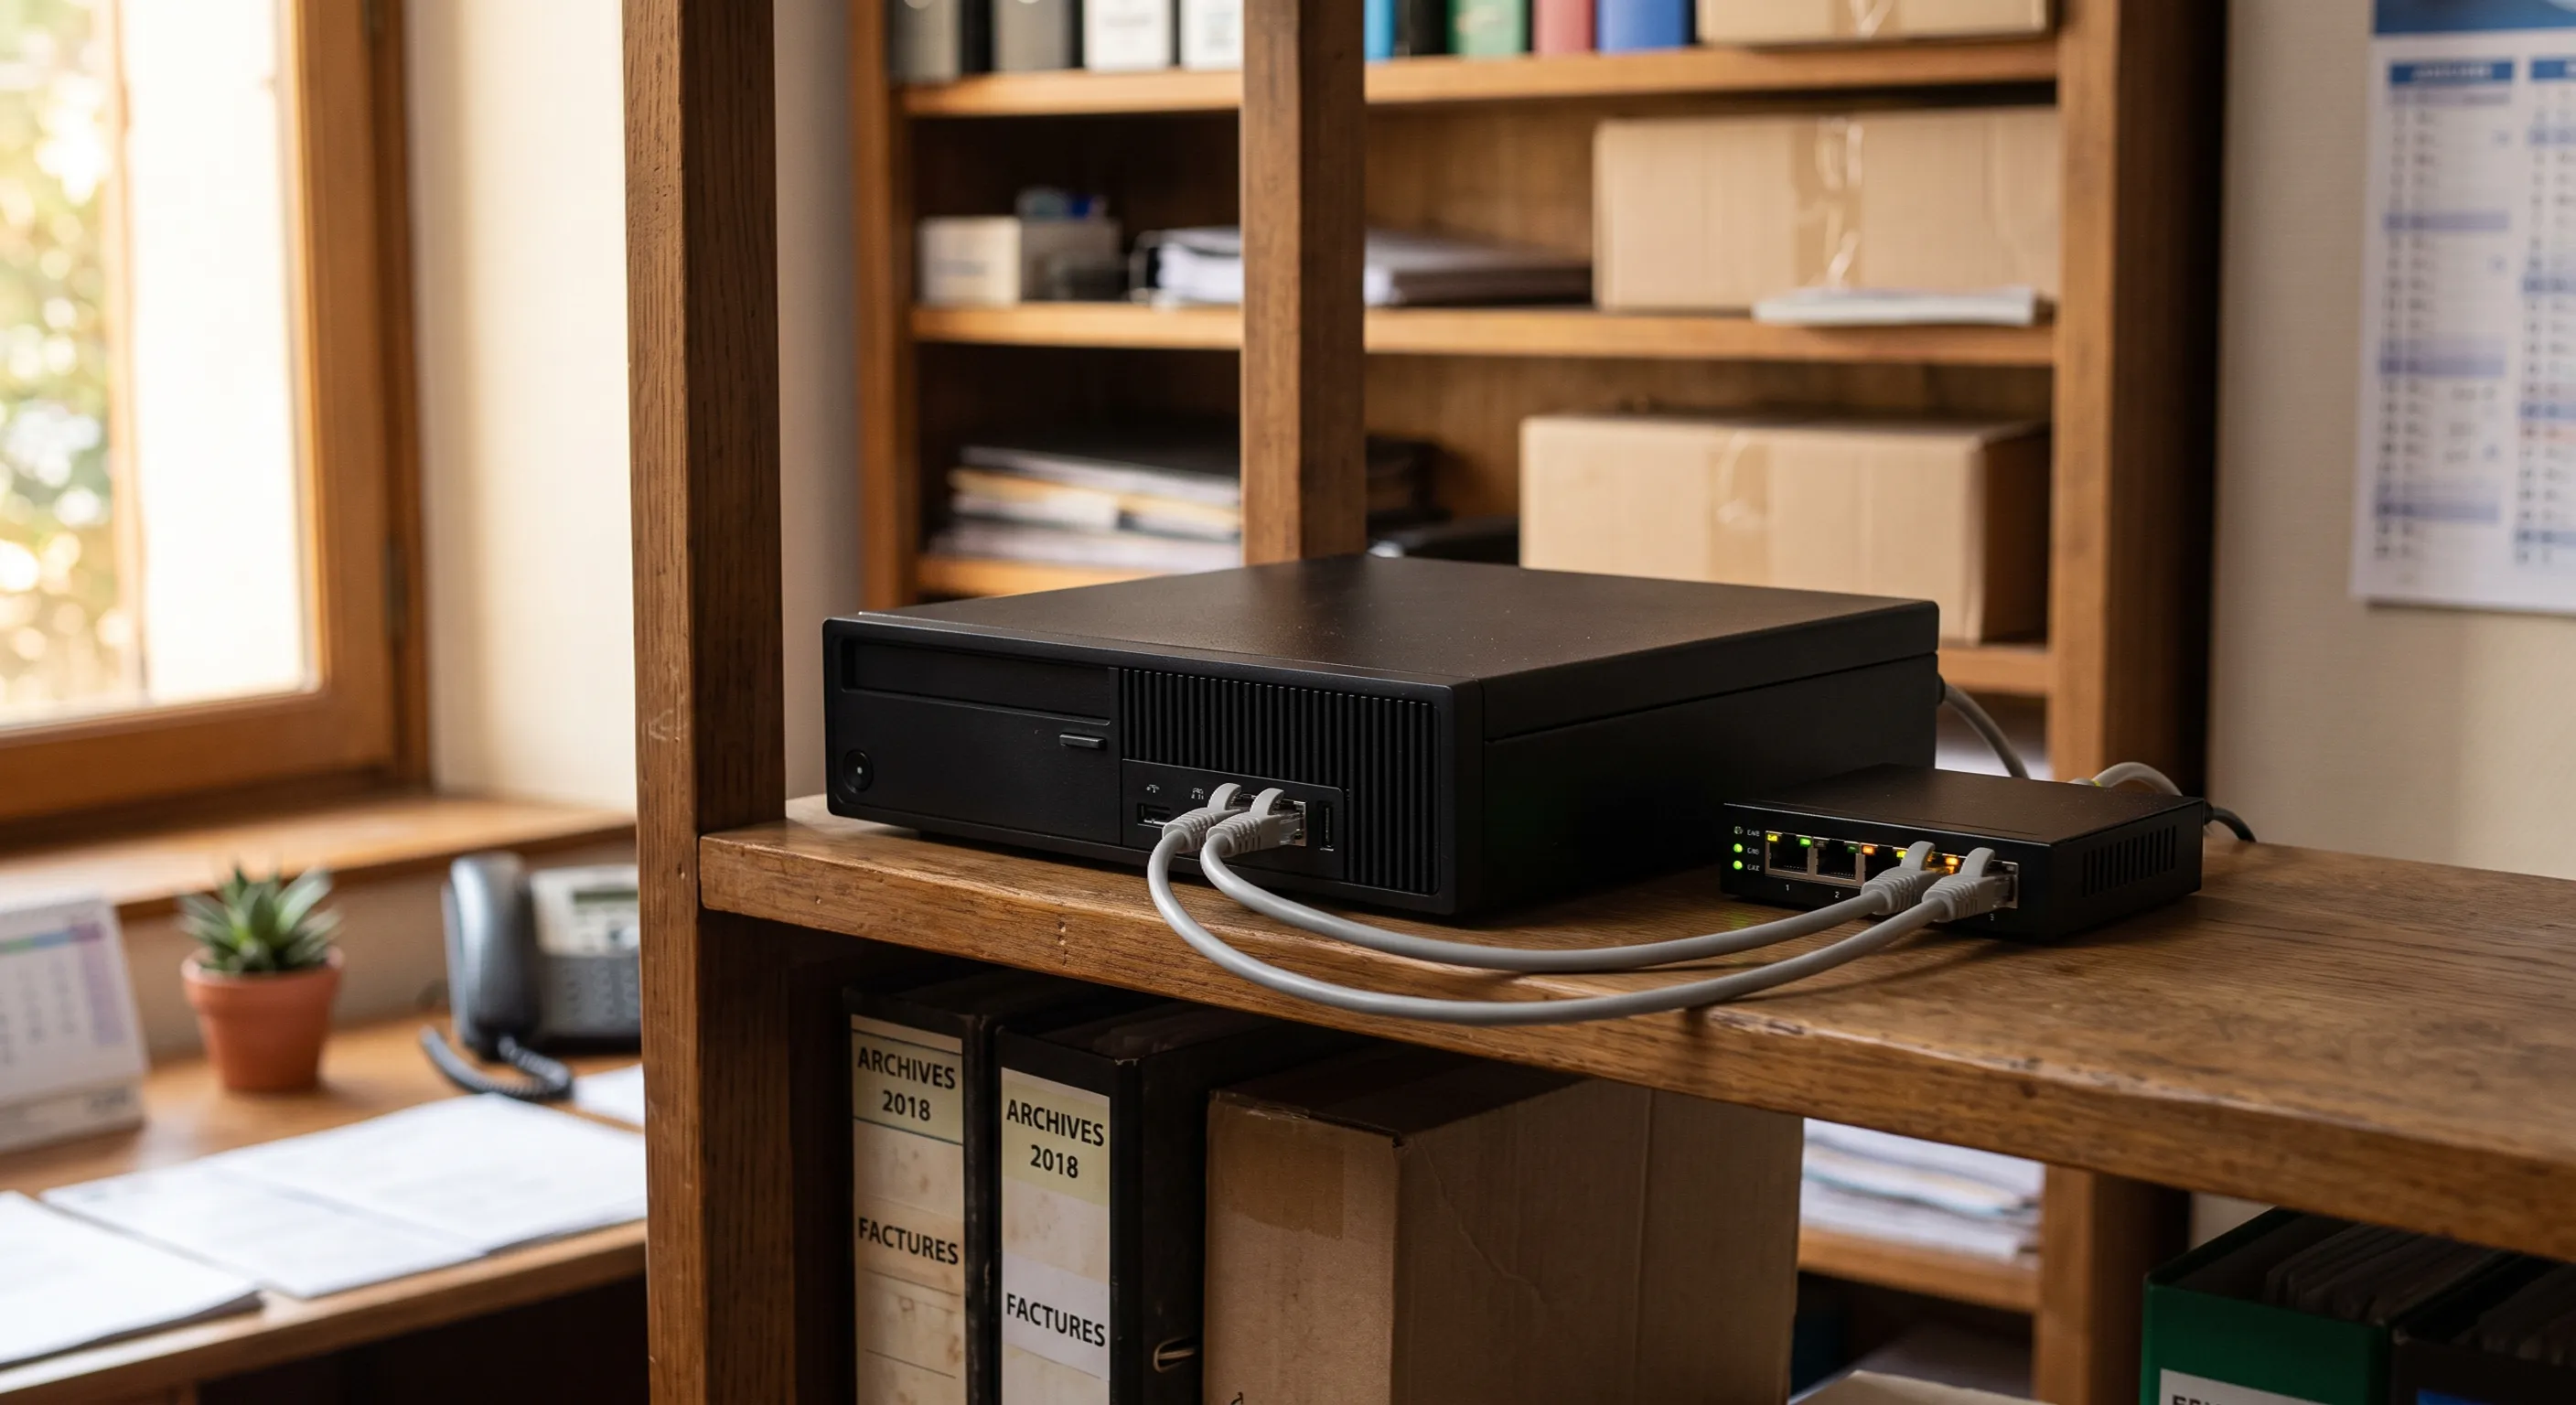
Cette organisation ne nécessite pas de matériel neuf. Un portable ou un ancien poste de travail qui ne sert plus, remis en service comme petit serveur, peut largement suffire pour les besoins d’une TPE ou d’une PME. Il n’est même pas nécessaire de viser du matériel récent : pour des usages internes, un ordinateur de 2014 équipé d’un SSD et de 8 Go de RAM offre très souvent des performances largement suffisantes, et peut même surpasser un VPS d’entrée de gamme sur les traitements locaux, sans latence réseau ni partage de ressources avec d’autres clients de l’hébergeur. Ce type de machine dort dans un placard ou un local technique chez la plupart des TPE ; c’est un point de départ à coût nul.
À une condition : réutiliser une vieille machine ne dispense pas d’une sauvegarde sérieuse. Un poste unique, sans copie de ses données ailleurs, est un point de défaillance unique – en cas de panne de disque ou d’alimentation, tout s’arrête d’un coup. La sauvegarde n’est pas une option annexe, c’est la condition qui rend l’auto-hébergement raisonnable : une copie régulière, automatisée, et au moins une copie chiffrée hors des locaux.
Sur une année, remplacer les abonnements cloud de stockage, de bureautique et de documentation par une infrastructure hébergée sur une machine déjà amortie représente une économie de plusieurs centaines d’euros, consommation électrique déduite. Ce n’est pas la somme qui compte en elle-même, mais ce qu’elle révèle : une bonne partie des dépenses numériques d’une petite structure sont évitables, à condition de vérifier ce qui existe déjà avant de signer un nouvel abonnement. Et à l’économie s’ajoute un bénéfice moins visible sur une facture, mais tout aussi réel : la tranquillité d’esprit de savoir exactement où sont ses données, qui peut y accéder, et de ne plus dépendre des conditions d’un prestataire tiers qui peuvent changer sans préavis.
Le bénéfice environnemental, souvent négligé
L’argument écologique autour du numérique se limite trop souvent à la consommation électrique. C’est une vision incomplète : l’essentiel de l’empreinte carbone d’un équipement informatique se situe dans sa fabrication – extraction des matériaux, assemblage – et non dans son usage quotidien. Un ordinateur neuf, même annoncé comme plus économe en énergie, ne compense pas cet impact de fabrication avant plusieurs années d’utilisation.
Concrètement, cela signifie que prolonger la durée de vie d’un équipement existant est le geste le plus efficace, largement devant le remplacement par du matériel neuf plus sobre en électricité. Réaffecter un poste de travail qui dormait dans un placard, plutôt que d’acheter un serveur neuf ou de multiplier les abonnements cloud (dont l’infrastructure sous-jacente repose, elle aussi, sur du matériel qu’il faut fabriquer et renouveler), va dans le sens inverse de l’obsolescence – sans rien sacrifier en termes de performance ou de fonctionnalité. Le serveur le plus écologique est souvent celui que vous possédez déjà.
Avant de dépenser, faites l’inventaire
Aucun de ces choix ne s’improvise : quel matériel réaffecter, quelle architecture de sécurité mettre en place, quel service héberger en interne et lequel laisser en SaaS, comment configurer un accès distant fiable. C’est un arbitrage qui se fait au cas par cas, en fonction de la sensibilité des données, des usages réels de l’équipe, et des contraintes RGPD propres à chaque activité. À ce sujet, l’auto-hébergement ne supprime pas vos obligations RGPD, il les recentre sur vous : c’est vous, et non plus un hébergeur tiers, qui devenez responsable de la sécurité, des accès et de la traçabilité.
C’est précisément l’objet d’un audit technique : établir ce qui, dans votre structure, peut être réhébergé en interne, ce qui doit rester externalisé, et comment sécuriser correctement l’ensemble – avant tout nouvel achat ou abonnement. Un accompagnement de ce type couvre aussi la question qui vient naturellement après l’installation : que se passe-t-il si la personne qui a configuré votre infrastructure n’est plus disponible ? La documentation technique et le suivi dans la durée en font partie, au même titre que la mise en place initiale.
Et si on faisait le point sur votre infrastructure ?
Avant tout nouvel achat ou abonnement, un audit technique permet d'identifier ce qui peut être réhébergé en interne, ce qui doit rester externalisé, et comment sécuriser l'ensemble correctement.
Demander un audit